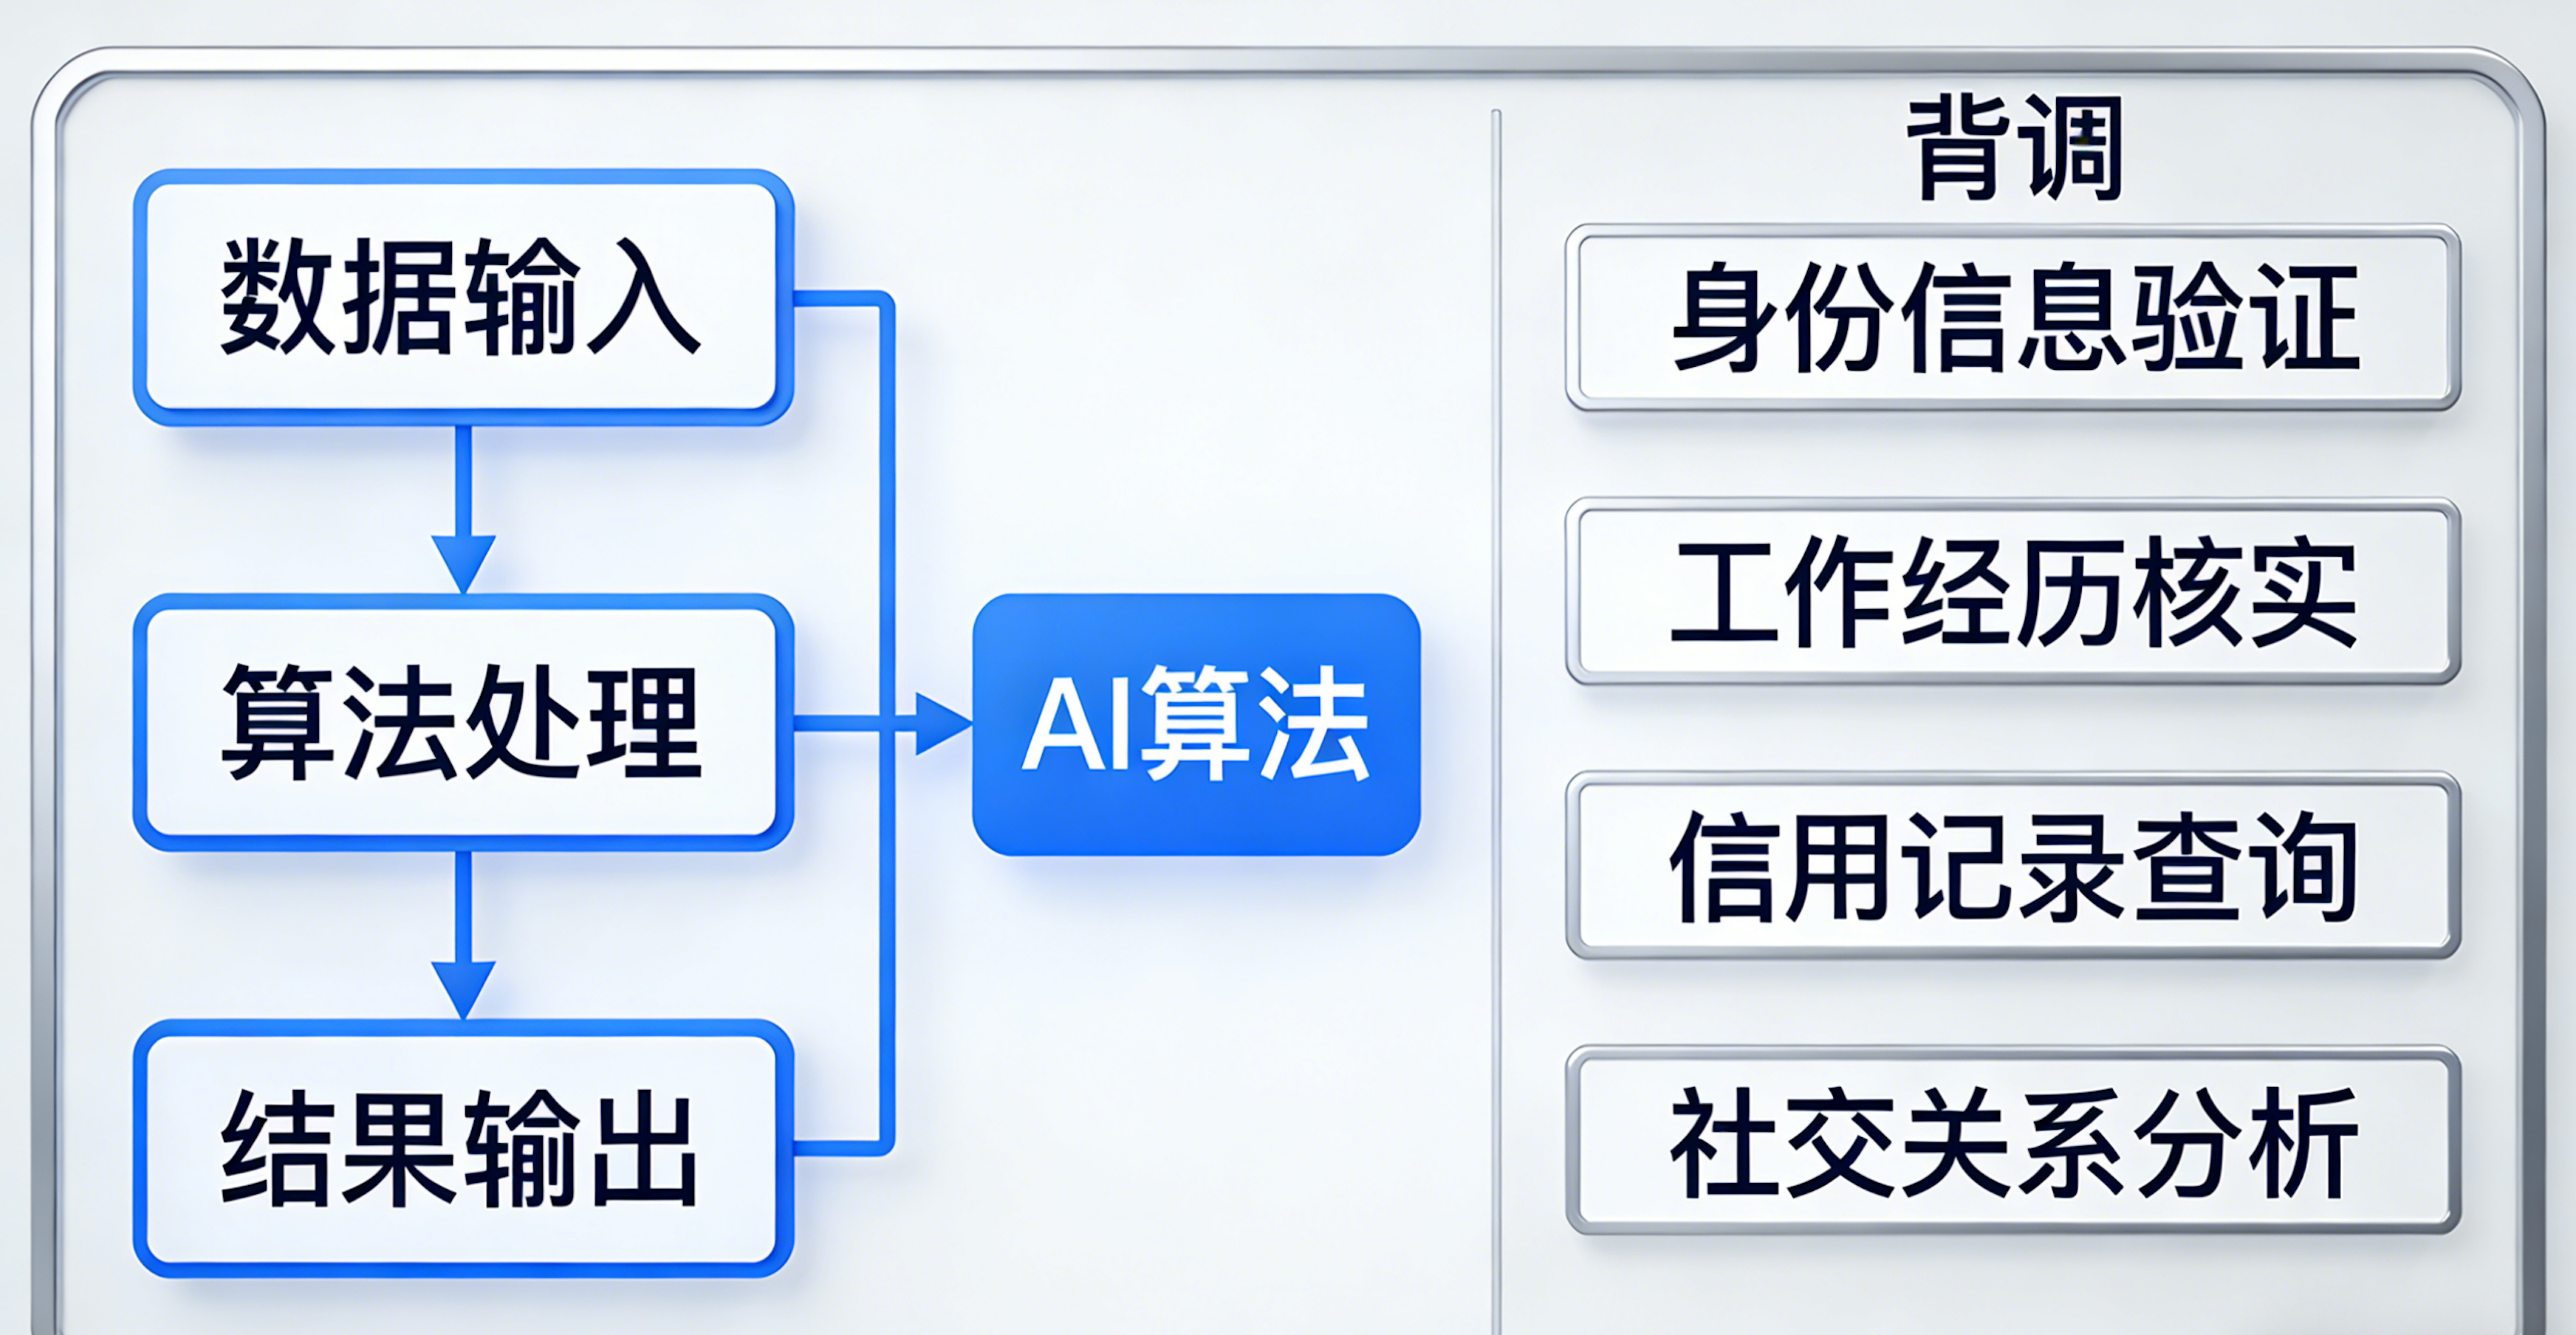
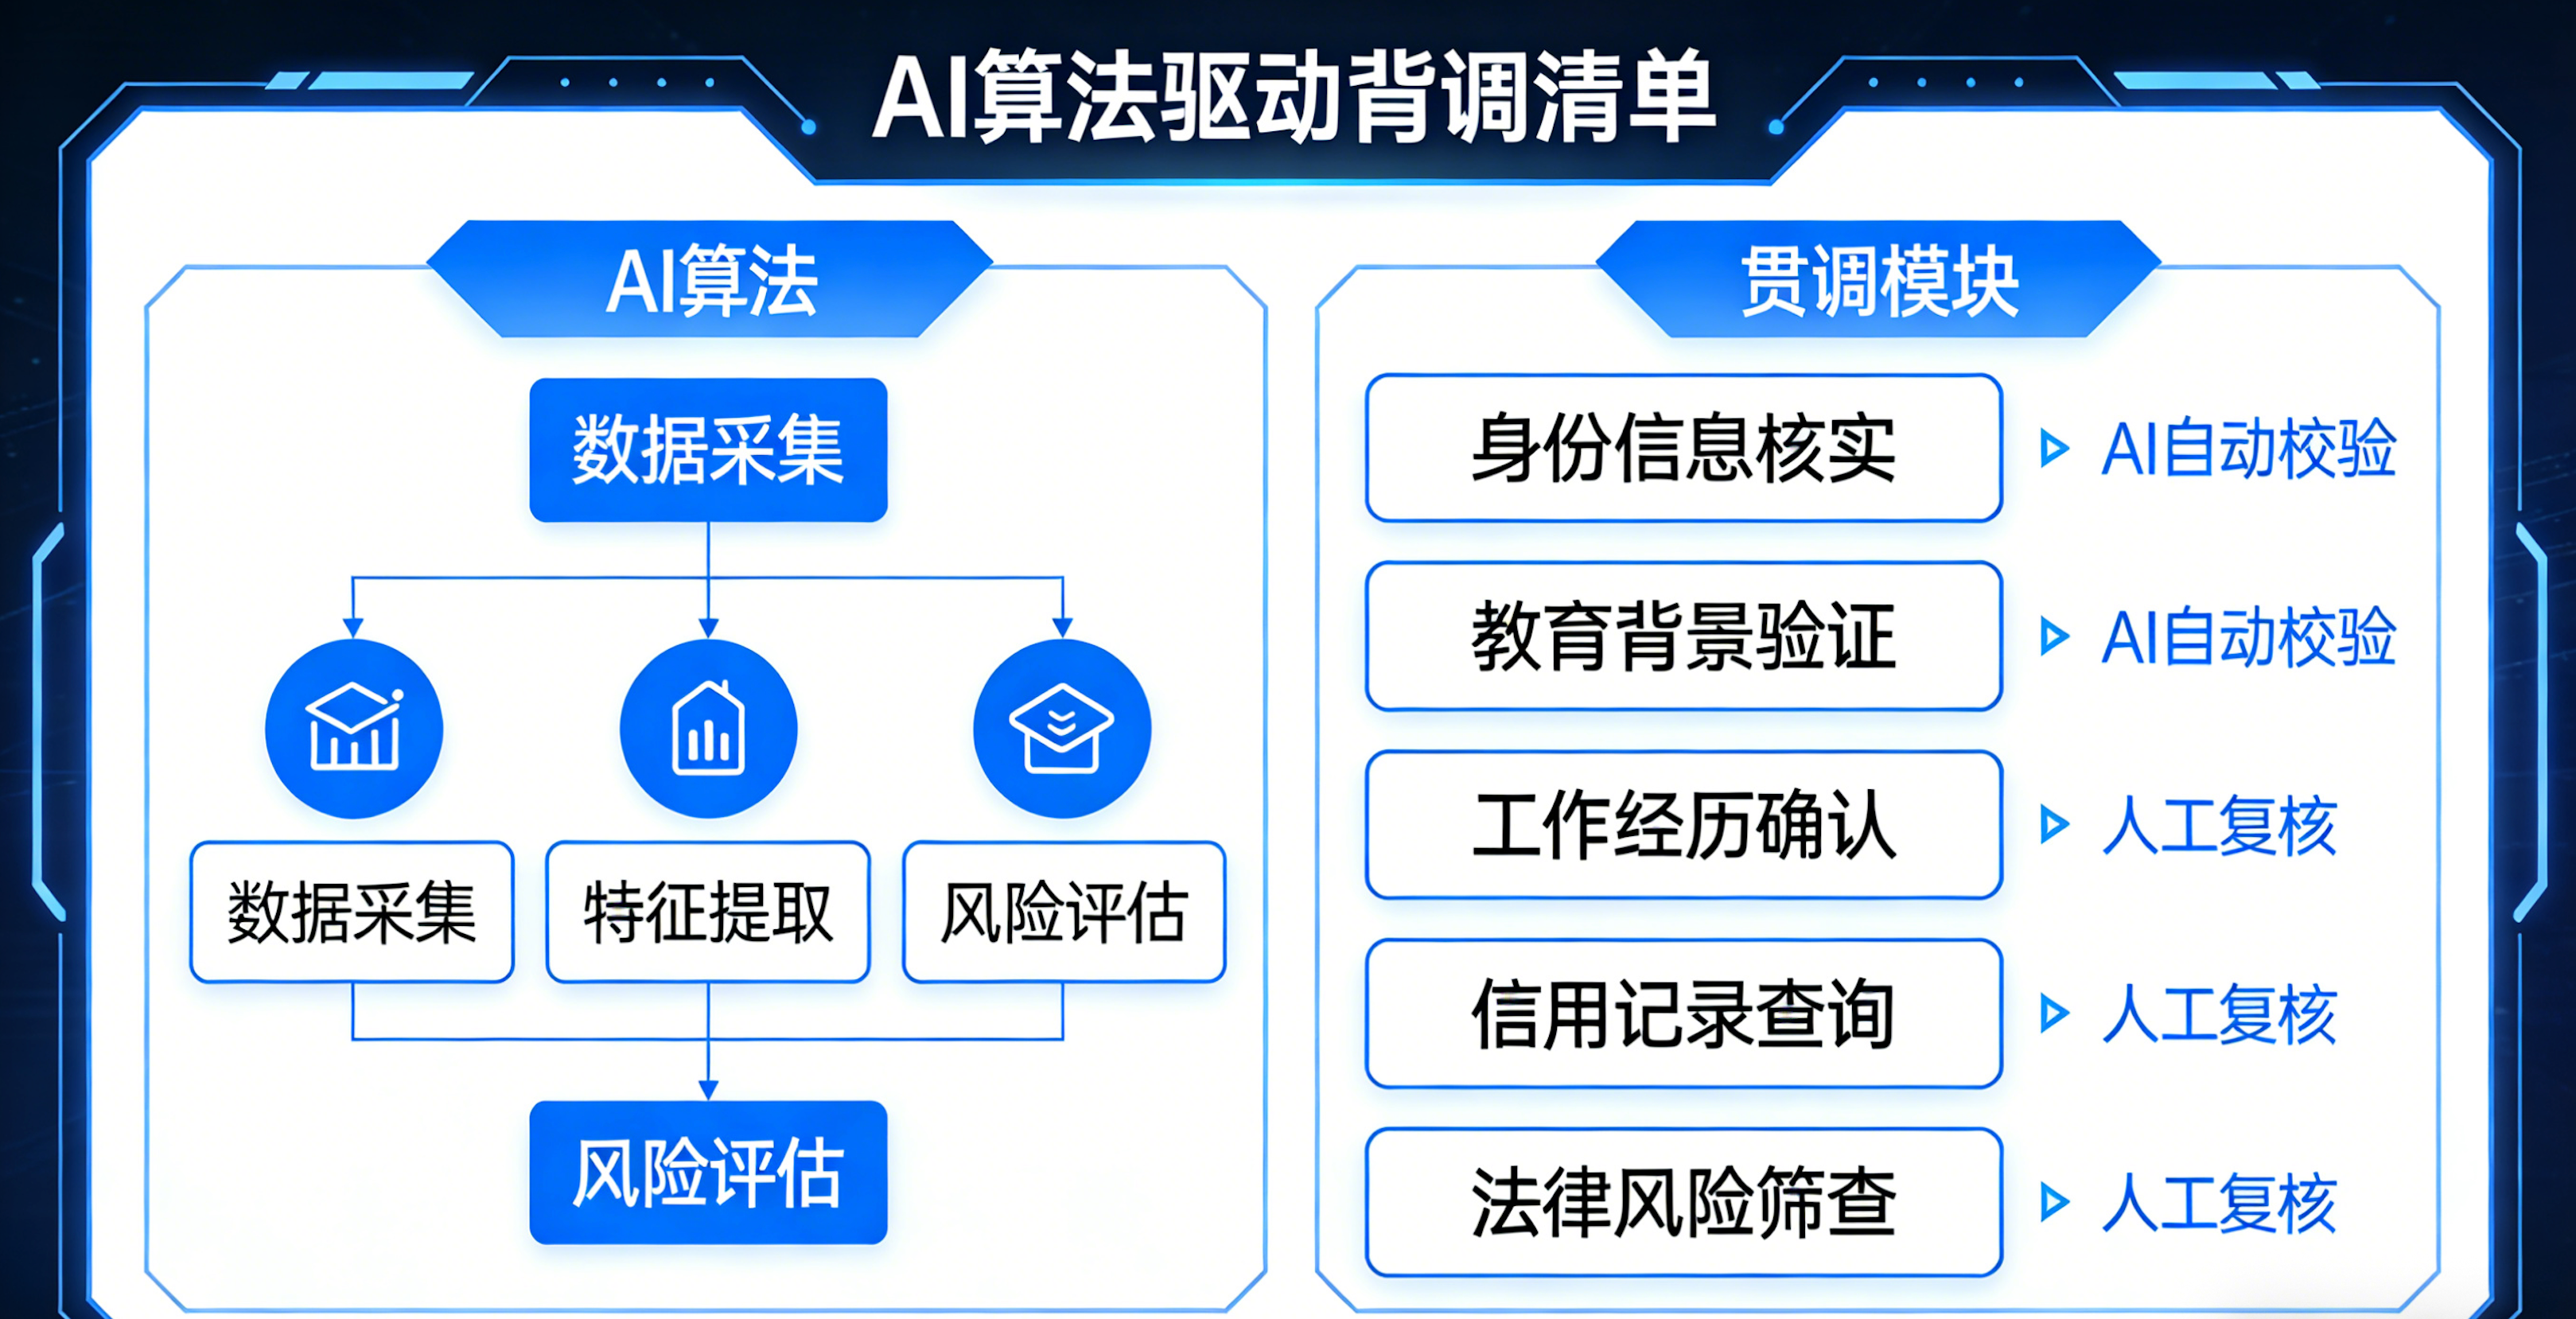
一、AI行业背调的核心逻辑:四维风险防控体系
1.技术安全:守护企业核心资产
核查重点:
· 代码合规性:通过Git代码仓库审计工具(如GitRob、CodeQL)扫描是否存在未授权代码复制、GPL协议违规商用等问题
· 模型安全:核查大模型训练数据来源合法性,重点排查是否使用未经授权的标注数据集
· 知识产权:通过智慧芽、PatSnap等专利数据库验证论文/专利署名真实性
行业数据支撑:
· 2023年GitHub安全实验室报告显示,AI领域代码泄露事件同比上升47%
· 国家网信办2024年通报的12起大模型违规案例中,7起涉及训练数据权属争议
2.法律合规:构建风险防火墙
关键核查项:
竞业限制:
· 核查前雇主保密协议(NDA)签署情况(覆盖率需达100%)
· 通过中国执行信息公开网查询竞业限制违约记录
数据合规:
· 验证是否通过ISO 27001信息安全管理体系认证
· 核查《数据出境安全评估办法》(国信办令第11号)履约情况
法律依据:
· 《个人信息保护法》第55条:处理敏感个人信息应进行事前风险评估
· 《生成式AI服务管理办法(征求意见稿)》第12条:训练数据处理需留存日志不少于3年
3.能力验证:建立三维评估模型
创新工具应用:
· 采用Codility代码能力测评系统进行算法工程师能力验证
· 应用Arxiv论文查重系统检测学术不端行为
4.职业伦理:防范团队风险
重点核查场景:
· 离职交接完整性:通过Jira、Confluence等工具核查项目交接记录完整性
· 技术共享合规性:验证是否遵守Apache 2.0协议第3条(商标使用限制)
· 团队协作记录:通过Slack、Teams等平台审计技术讨论区发言合规性
风险预警指标:
· 近2年更换3家以上雇主的技术人员稳定性风险系数达82%
· 存在两次及以上技术事故记录的人员录用风险比正常高出300%
二、3大核心岗位背调清单
1.核心技术岗(算法工程师/大模型研发)
新增核查工具:
· 使用Hugging Face Model Hub验证模型训练日志完整性
· 通过TensorBoard可视化工具核查模型调优过程记录
关键风险点:
· 2024年某头部车企自动驾驶团队离职工程师带走核心代码案,造成2,800万研发成本损失
· 2023年CVPR会议论文撤稿事件中,32%涉及AI学术造假
2.数据管理岗(数据标注/治理)
创新核查方法:
· 数据血缘追踪系统验证数据流转链路完整性
· 差分隐私检测工具验证脱敏处理有效性
行业案例:
· 2024年欧盟GDPR处罚案例显示,数据标注外包导致违规占比达67%
· MITRE ATT&CK框架收录的2023年十大数据攻击事件中,AI数据泄露占4起
3.技术高管(AI负责人/研发VP)
新增核查维度:
· 技术路线可行性验证:通过Gartner技术成熟度曲线分析战略合理性
· 团队管理能力评估:采用360度绩效评估法验证团队流失率
风险预警指标:
· 技术高管平均任期不足18个月的企业,模型迭代成功率下降45%
· 存在两次及以上技术决策失误记录的高管,决策风险系数达230%
三、风险量化评估模型
四、最佳实践指引
1.三步验证法
· 技术沙盒测试:搭建隔离环境验证代码能力,禁止访问生产数据
· 数据血缘追踪:通过Apache Atlas工具核查数据全生命周期
· 同行声誉调查:在arXiv、Kaggle等平台交叉验证技术贡献
2.风险处置预案
· 建立技术人才黑名单库(更新频率≥季度)
· 设置3个月试用期技术考核期
· 签订专项技术保密协议(保密期限≥离职后5年)
五、法律合规要点
1.竞业限制合规
· 竞业补偿金不得低于原薪酬的30%
· 竞业限制期限不得超过2年
· 违约金约定不得超过实际损失3倍
2.数据合规要点
· 敏感数据处理需留存审计日志≥6个月
· 跨境数据传输需完成网信办安全评估
· 数据销毁需通过NIST SP 800-88标准验证